
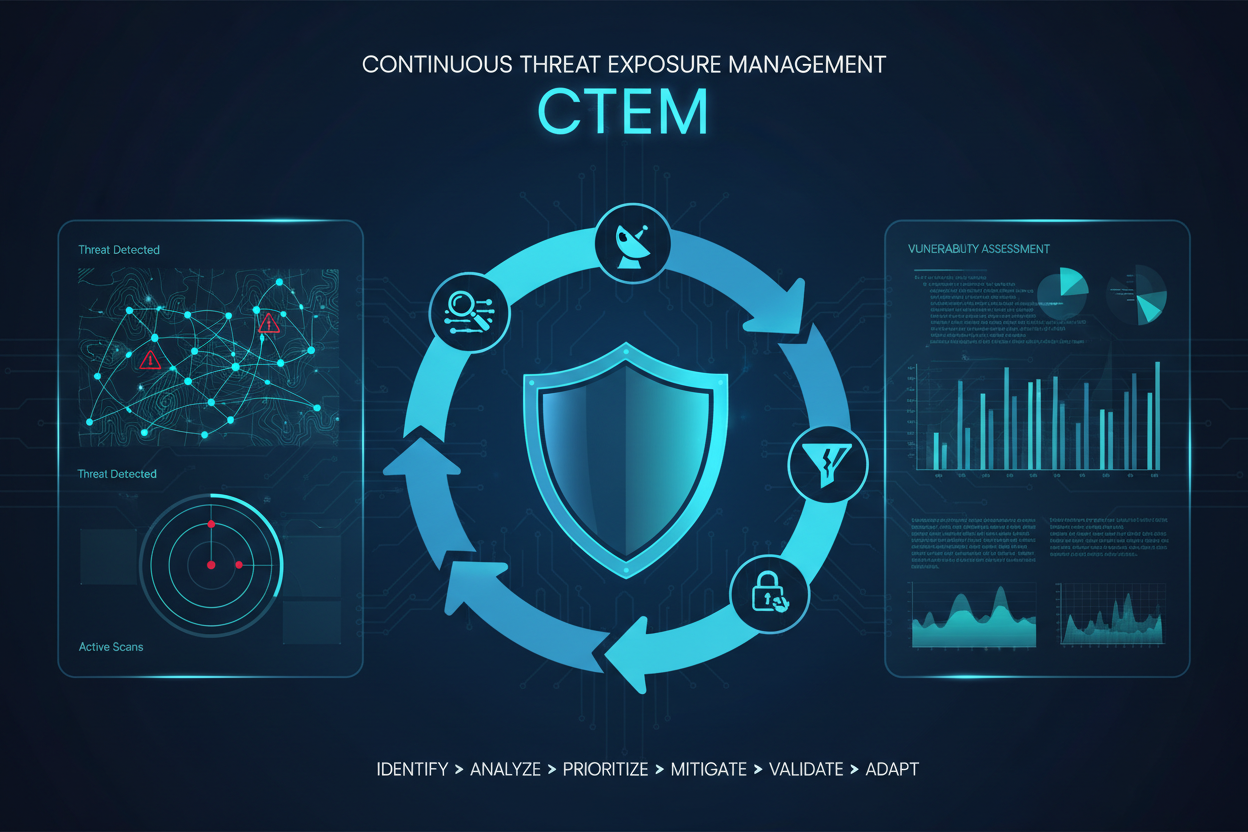
Il Continuous Threat Exposure Management (CTEM) non è un semplice software, ma un framework strategico di nuova generazione che trasforma la difesa aziendale da reattiva a predittiva. In un panorama in cui nascono migliaia di nuove vulnerabilità ogni giorno, il vecchio approccio basato su scansioni periodiche è diventato obsoleto e pericoloso. Il CTEM è il bene di vitale importanza che permette alla tua azienda di non limitarsi a "tappare i buchi", ma di gestire l'esposizione al rischio in modo dinamico e allineato agli obiettivi di business.
CTEM: Oltre la gestione delle vulnerabilità, verso la padronanza del rischio
Il framework Continuous Threat Exposure Management (CTEM), teorizzato da Gartner, nasce da una consapevolezza brutale: è impossibile correggere ogni singola vulnerabilità in una rete moderna. Il tentativo di risolvere tutto porta al sovraccarico dei team IT e lascia scoperte le falle più critiche. Il CTEM sposta il focus dall'elenco tecnico delle "patch mancanti" alla gestione dell'esposizione reale, permettendo all'azienda di concentrarsi su ciò che potrebbe effettivamente causare un danno operativo o finanziario.
I 5 Pilastri del ciclo CTEM
A differenza dei metodi tradizionali, il CTEM è un ciclo iterativo che si auto-alimenta per garantire una protezione senza sosta:
-
Scoping (Definizione del Perimetro): Identificazione non solo degli asset tecnici, ma dei processi di business critici. Cosa deve assolutamente continuare a funzionare affinché l'azienda produca reddito?
-
Discovery (Scoperta): Individuazione di tutti i punti di esposizione: vulnerabilità software, configurazioni errate, credenziali rubate sul dark web e falle nei processi di terze parti.
-
Prioritization (Prioritizzazione): La fase cruciale. Il sistema valuta quali minacce hanno maggiori probabilità di essere sfruttate e quali avrebbero l'impatto più devastante, filtrando il rumore di fondo.
-
Validation (Validazione): Utilizzo di simulazioni d'attacco e test di penetrazione per confermare che una minaccia sia realmente sfruttabile e che le difese esistenti possano o meno fermarla.
-
Mobilization (Mobilitazione): Definizione di piani d'azione chiari. Invece di inviare migliaia di ticket all'IT, si forniscono istruzioni precise sulle poche azioni che ridurranno drasticamente la maggior parte del rischio.
Perché il CTEM è vitale per la sopravvivenza dell’Impresa
Adottare un approccio CTEM significa cambiare marcia nella lotta contro il cybercrime:
-
Riduzione della Superficie di Attacco: Identifica preventivamente i vettori di attacco prima che gli hacker possano scoprirli, riducendo la probabilità di successo di un'intrusione.
-
Efficienza Operativa: I team IT smettono di rincorrere vulnerabilità irrilevanti e si concentrano solo su ciò che mette a rischio la continuità aziendale.
-
Allineamento con il Business: La sicurezza smette di essere un costo oscuro e diventa un investimento trasparente, con metriche chiare sul livello di rischio residuo dell'azienda.
-
Risposta alle Minacce Moderne: Mentre i vecchi sistemi vedono solo "software da aggiornare", il CTEM vede "esposizioni da gestire", includendo rischi legati all'identità e alla supply chain.
La sicurezza non si ferma mai, la tua gestione neppure
In un mondo dove gli attaccanti non dormono mai, la tua difesa non può permettersi pause. Il CTEM trasforma la cybersecurity in un vantaggio competitivo: un'azienda che gestisce correttamente la propria esposizione è un'azienda più solida, più affidabile per i partner e più resiliente agli imprevisti.
La tua azienda sta gestendo il rischio o sta solo collezionando report di vulnerabilità? Il passaggio al framework CTEM è il salto di qualità necessario per proteggere il tuo futuro digitale. I nostri esperti sono pronti a guidarti nell'implementazione di un ciclo di gestione continua dell'esposizione, trasformando la complessità tecnologica in una difesa impenetrabile e strategica.
Contattaci per saperne di più
Share: